


Das Outsourcing von Geschäftsprozessen klingt nach Effizienz und Kostenersparnis, doch für Ihr Unternehmen in Deutschland, Österreich oder der Schweiz birgt es erhebliche datenschutzrechtliche Risiken. Sobald personenbezogene Daten durch externe Dienstleister verarbeitet werden, sind Sie laut DSGVO in der Verantwortung. Die rechtlichen Anforderungen und Haftungsrisiken für Datenschutzverletzungen können nicht einfach ausgelagert werden. Dieser Artikel zeigt, wie Sie durch klare Verträge, gezielte Kontrollen und fundierte Dokumentation den Datenschutz beim Outsourcing effektiv steuern.
Inhaltsverzeichnis
- Was bedeutet Datenschutz beim Outsourcing?
- Rechtliche Rahmenbedingungen in Europa
- Besondere Anforderungen bei Datenübermittlung ins Ausland
- Verantwortlichkeiten von Auftraggebern und Dienstleistern
- Typische Risiken und wie sie vermieden werden
- Praktische Maßnahmen zur Risikominderung
Wichtige Erkenntnisse
| Punkt | Details |
|---|---|
| Datenschutzverantwortung bleibt beim Auftraggeber | Auch bei Outsourcing bleibt die Verantwortung für den Datenschutz beim Auftraggeber, nicht beim Dienstleister. Dieser handelt nur nach den Weisungen des Auftraggebers. |
| Vertragliche Regelungen sind entscheidend | Verträge mit Dienstleistern müssen präzise Regeln zu Verantwortlichkeiten und Sicherheitsstandards enthalten, um Haftungsrisiken zu minimieren. |
| Regelmäßige Kontrollen sind unerlässlich | Mindestens jährliche Audits und Kontrollmechanismen sind notwendig, um die Einhaltung der Datenschutzvorgaben zu gewährleisten und Bußgelder zu vermeiden. |
| Datenübermittlung erfordert gründliche Planung | Bei der Übermittlung von Daten außerhalb der EU sind spezifische Schutzmaßnahmen und Dokumentationspflichten erforderlich, um rechtliche Konsequenzen zu vermeiden. |
Was bedeutet Datenschutz beim Outsourcing?
Datenschutz beim Outsourcing bezeichnet die Verarbeitung von personenbezogenen Daten durch externe Dienstleister im Auftrag Ihres Unternehmens. Das klingt zunächst nach einer technischen Formalität, ist aber deutlich mehr: Es geht um die Verantwortung für sensible Informationen, die nicht mehr unter Ihrer unmittelbaren Kontrolle liegen. Mit der Einführung der EU-Datenschutzgrundverordnung (DSGVO) hat sich die rechtliche Realität für Unternehmen grundlegend verändert. Während früher der Auftraggeber die primäre Verantwortung trug, können nun auch Dienstleister unmittelbar haftbar gemacht werden. Das bedeutet konkret: Wenn Ihr ausgelagerter Partner einen Datenschutzverstoß begeht, können Sie nicht einfach die Schuld weitergeben. Die Behörden werden auch Sie zur Verantwortung ziehen.
Die neue Realität zwingt Unternehmen, ihre Verträge mit Dienstleistern grundlegend zu überarbeiten. Sie müssen klare Regelungen treffen, wer welche Verantwortung trägt, welche technischen und organisatorischen Maßnahmen zum Schutz der Daten erforderlich sind, und wie Verletzungen gemeldet werden. Die Rolle des Dienstleisters wird in der DSGVO als Auftragsverarbeitung definiert, ein Begriff, der zwar trocken klingt, aber erhebliche praktische Konsequenzen hat. Der Dienstleister muss unter Ihrer Anleitung handeln, nicht unabhängig. Das erfordert vertragliche Vereinbarungen, die lückenlos dokumentieren, was erlaubt ist und was nicht. Risiken bei Outsourcing umfassen auch datenschutzrechtliche Dimensionen, die über klassische Sicherheitsaspekte hinausgehen. Für Ihr Unternehmen bedeutet das: Sie benötigen nicht nur technische Sicherheitsmaßnahmen, sondern auch rechtliche Klarheit über Haftung, Kontrollrechte und Sanktionsmöglichkeiten.
Praktisch heißt das für Ihr mittelständisches Unternehmen folgendes: Ihre Haftungsrisiken sinken durch klare vertragliche Regelungen, aber Sie können sie nicht eliminieren. Ein Fehler beim Datenschutz kann zu Bußgeldern bis zu 4 Prozent des weltweiten Jahresumsatzes führen. Das ist keine theoretische Bedrohung, sondern ein reales Risiko, das sich in Ihre Budgetplanung abbilden muss. Die DSGVO verlangt auch, dass Sie nachweisen können, dass Ihr Dienstleister bestimmte Standards einhält. Das bedeutet regelmäßige Audits, Überprüfungen und dokumentierte Überwachungsprozesse. Nicht alle Unternehmen haben dafür interne Kapazitäten. Manche lagern sogar die Überwachung der Outsourcing-Partner aus, was neue Schichten von Komplexität hinzufügt.
Pro-Tipp: Verhandeln Sie mit Ihrem Dienstleister ein Audit- und Kontrollrecht, das Ihnen umfassende Inspektionsmöglichkeiten gewährt, und dokumentieren Sie jede durchgeführte Überprüfung schriftlich, um im Falle einer behördlichen Prüfung nachweisen zu können, dass Sie Ihre Sorgfaltspflichten erfüllt haben.
Rechtliche Rahmenbedingungen in Europa
Europa hat sich in den letzten Jahren zu einem Patchwork von Datenschutzbestimmungen entwickelt, das für Unternehmen sowohl eine Herausforderung als auch eine Chance darstellt. Die Europäische Union setzt mit der DSGVO einen globalen Standard, der weit über die Grenzen Europas hinaus Wirkung entfaltet. Selbst wenn Sie Ihre Daten in Singapur oder den USA verarbeiten, müssen Sie sich an die DSGVO halten, wenn diese Daten von europäischen Bürgern stammen. Das ist ein entscheidender Punkt: Die DSGVO ist keine rein europäische Angelegenheit, sondern ein globales Regelwerk. Daneben existieren nationale Gesetze in jedem EU-Mitgliedstaat, die die DSGVO konkretisieren und teilweise verschärfen. Deutschland hat mit seinem Bundesdatenschutzgesetz (BDSG) zusätzliche Regeln erlassen, Österreich mit seinem Datenschutzgesetz, und Frankreich mit seiner CNIL-Regulierung. Diese nationale Ebene schafft für Unternehmen zusätzliche Komplexität: Was in Deutschland erlaubt ist, kann in Frankreich anders bewertet werden.
Außerhalb der Europäischen Union gibt es verschiedene Regelwerke, die beim Outsourcing relevant werden. Das Vereinigte Königreich folgt nach dem Brexit zwar weiterhin dem britischen Data Protection Act 2018, der der DSGVO ähnelt, aber nicht identisch ist. Die Schweiz hat eigene Bestimmungen mit dem Bundesgesetz über den Datenschutz, das bald durch ein modernisiertes Gesetz ersetzt wird. Norwegen, Island und Liechtenstein als EWR-Länder unterliegen faktisch der DSGVO. Aber was passiert, wenn Sie Daten in eine Non-EU-Zone wie die Türkei oder Serbien transferieren? Hier greift das Konzept der Angemessenheitsentscheidung: Die EU hat nur für bestimmte Länder festgestellt, dass sie ein angemessenes Datenschutzniveau bieten. Für alle anderen Länder benötigen Sie Standardvertragsklausceln oder andere Schutzmechanismen. Sicherheitsaspekte im Outsourcing erfordern Kenntnisse dieser Transferregeln, um rechtlich auf der sicheren Seite zu stehen. Das ist für mittelständische Unternehmen besonders wichtig, die oft in mehreren europäischen Ländern tätig sind oder Nearshoring-Partner in Osteuropa haben.
Die praktische Realität zeigt: Sie können nicht einfach Ihre Daten zu dem billigsten Anbieter verschieben und hoffen, dass es gutgeht. Die rechtlichen Rahmenbedingungen zwingen Sie zu einer differenzierten Risikoabwägung. Wenn Sie mit einem Outsourcing-Partner in Polen zusammenarbeiten, haben Sie andere Anforderungen als mit einem Partner in Deutschland. Die Haftungsmechanismen unterscheiden sich, die Behördenzuständigkeiten sind unterschiedlich, und die Kosten für Compliance-Maßnahmen variieren erheblich. Hinzu kommt: Verschiedene Branchen unterliegen zusätzlichen Regeln. Das Finanzwesen hat die PSD2-Richtlinie, das Gesundheitswesen die GDPR plus nationale Krankenversicherungsregeln, Telekommunikation die EECC-Richtlinie. Für jeden Outsourcing-Deal müssen Sie also zuerst klären: Welche spezifischen Regelwerke betreffen mein Unternehmen? Welche geografischen Besonderheiten spielen eine Rolle? Wie sieht die Jurisdiktion aus, wenn es Probleme gibt?
Ein weiterer kritischer Punkt ist die Frage der Datenflüsse über Ländergrenzen hinweg. Die USA haben nach dem Schrems-II-Urteil des EuGH keine automatische Angemessenheit mehr. Das bedeutet: US-Cloud-Services sind nicht per se DSGVO-konform, sondern erfordern zusätzliche Verträge und technische Maßnahmen. Länder wie Brasilien, Kanada und Japan haben Angemessenheitsentscheidungen, aber das ändert sich ständig. Die Behörden prüfen regelmäßig neu, ob die Standards noch passen. Für Ihr Unternehmen bedeutet das: Ihre Datenschutzstrategie darf nicht statisch sein. Sie müssen Ihre Verträge und Prozesse regelmäßig überprüfen, um sicherzustellen, dass Sie weiterhin konform sind.
Pro-Tipp: Erstellen Sie eine Compliance-Matrix für alle Länder, in denen Sie Outsourcing-Partner haben, dokumentieren Sie die spezifischen Anforderungen (DSGVO, nationale Gesetze, Branchenregeln) und planen Sie jährliche Überprüfungen ein, um Änderungen in der Rechtsprechung oder neuen Regulierungen gerecht zu werden.
Besondere Anforderungen bei Datenübermittlung ins Ausland
Wenn Sie Kundendaten, Mitarbeiterdaten oder geschäftliche Informationen an einen Outsourcing-Partner außerhalb der Europäischen Union übermitteln, betreten Sie rechtliches Neuland. Die DSGVO erlaubt solche Transfers nicht einfach so. Sie müssen aktiv nachweisen, dass das Datenschutzniveau im Zielland angemessen ist. Das klingt abstrakt, hat aber konkrete Konsequenzen für Ihre Geschäftstätigkeit. Gemäß DSGVO müssen Organisationen, die personenbezogene Daten außerhalb der EU übermitteln, sicherstellen, dass das Datenschutzniveau angemessen ist. Die EU-Kommission hat für einige wenige Länder sogenannte Angemessenheitsbeschlüsse erlassen. Das bedeutet: Die Kommission hat überprüft und festgestellt, dass diese Länder europäischen Standards entsprechen. Länder wie Kanada, Japan, Neuseeland und Südkorea gehören dazu. Aber für die meisten anderen Länder, einschließlich vieler attraktiver Outsourcing-Destinationen, gibt es solche Beschlüsse nicht. Das macht Ihre Lage komplizierter.
Was tun Sie, wenn Ihr Nearshoring-Partner in einem Land ohne Angemessenheitsbeschluss sitzt? Hier kommen Standardvertragsklauseln ins Spiel. Das sind standardisierte Vertragsformeln, die die EU-Kommission vorbereitet hat und die es Ihnen ermöglichen, grenzüberschreitend Daten zu transferieren, auch wenn das Zielland nicht automatisch als angemessen gilt. Allerdings ist das nicht mehr so einfach wie früher. Nach dem Schrems-II-Urteil des Europäischen Gerichtshofs muss der Auftraggeber zusätzlich überprüfen, ob die Gesetze im Zielland (insbesondere Zugriffe durch Geheimdienste) die Standardvertragsklauseln faktisch untergraben. Sie müssen also eine sogenannte Transferimpactassessment durchführen und dokumentieren. Das ist eine detaillierte Analyse, die das Risiko bewertet, dass Behörden des Empfängerlandes in die Daten eindringen. Für ein mittelständisches Unternehmen bedeutet das: Sie benötigen Fachwissen oder externe Berater, um diese Analyse korrekt durchzuführen. Ein fehlendes oder unvollständiges Assessment kann teuer werden. Datenschutzbehörden haben bereits in mehreren Fällen Bußgelder verhängt, weil Unternehmen diese Sorgfaltspflicht vernachlässigt haben.
Ein praktisches Beispiel verdeutlicht die Komplexität: Sie wollen mit einer Softwareentwicklungsfirma in Indien zusammenarbeiten. Indien hat keinen Angemessenheitsbeschluss. Sie müssen also Standardvertragsklauseln verwenden. Dann analysieren Sie die indische Gesetze und Regierungspraxen. Sie stellen fest, dass indische Sicherheitsbehörden unter bestimmten Umständen Zugriff auf Daten fordern können. Sie dokumentieren, welche Schutzmaßnahmen Sie ergreifen (zum Beispiel Verschlüsselung oder Pseudonymisierung), um dieses Risiko zu minimieren. Nur wenn Sie diesen Prozess transparent dokumentiert haben, können Sie im Problemfall nachweisen, dass Sie Ihre Verantwortung ernst genommen haben. Das ist nicht paranoid, das ist Compliance. Die Haftung bleibt bei Ihnen. Wenn Ihr Partner in Indien die Daten verliert oder unbefugt offenlegt, können Sie sich nicht einfach auf die lokalen Gesetze berufen. Die DSGVO sieht vor, dass der Verantwortliche für die Einhaltung der Vorschriften verantwortlich bleibt und Risiken bewerten und dokumentieren muss.
Es gibt noch weitere Schutzmechanismen, die teilweise mit Standardvertragsklauseln kombiniert werden. Einige Länder haben unternehmenseigene Regeln mit der Kommission ausgehandelt, sogenannte Binding Corporate Rules. Manche Unternehmen nutzen auch Zertifizierungen wie ISO 27001, um ihre Sicherheit nachzuweisen. Aber keine dieser Maßnahmen ersetzt die grundlegende Analyse. Für Ihr Unternehmen gilt: Jeder Datentransfer außerhalb der EU muss aktiv geplant, vertraglich geregelt und dokumentiert werden. Das ist zeitaufwändig, aber essentiell. Was viele Unternehmen unterschätzen: Diese Anforderungen ändern sich. Die EU-Kommission kann Angemessenheitsbeschlüsse widerrufen, wenn sie feststellt, dass die Standards in einem Land nicht mehr passen. Das ist bereits bei der Schweiz und dem Vereinigten Königreich vorgekommen. Sie müssen Ihre Arrangements regelmäßig überprüfen, nicht einmal, sondern mehrmals pro Jahr.
Die folgende Übersicht zeigt zentrale Unterschiede bei Outsourcing-Datentransfers je nach Zielland:
| Zielland-Kategorie | Hauptanforderung | Typische Schutzmaßnahmen | Kontrollaufwand |
|---|---|---|---|
| EU/EWR-Länder | DSGVO-konform, wenig zusätzliche Regeln | Standardisierte Verträge, nationale Anpassungen | Mittel |
| Länder mit Angemessenheit | Angemessenheitsbeschluss, einfacherer Transfer | Vertragliche Ergänzungen, gelegentliche Audits | Gering |
| Drittländer ohne Angemessenheit | Standardvertragsklauseln, Transfer Impact Assessment | Verschlüsselung, zusätzliche Dokumentation | Hoch |
| USA (seit Schrems II) | Besondere Prüfpflichten, Standardklauseln | Technische Absicherung, DSGVO-Zusätze | Sehr hoch |
Pro-Tipp: Bevor Sie einen Outsourcing-Partner außerhalb der EU auswählen, fordern Sie von den Kandidaten eine schriftliche Bestätigung an, dass sie Standardvertragsklauseln akzeptieren und Sie das Recht haben, Audits durchzuführen, um Ihre Transfer Impact Assessment zu validieren, und dokumentieren Sie diese Anforderungen vertraglich.
Verantwortlichkeiten von Auftraggebern und Dienstleistern
Hier kommt die unbequeme Wahrheit: Wenn Sie Datenschutz outsourcen, outsourcen Sie nicht Ihre Verantwortung. Das ist der zentrale Punkt, den viele Unternehmen nicht verstehen, bis es zu spät ist. Beim Outsourcing bleibt die Datenschutzverantwortung bei dem Auftraggeber, der als Verantwortlicher im Sinne der DSGVO gilt. Das bedeutet konkret: Sie sind es, nicht Ihr Dienstleister, der letztlich vor Datenschutzbehörden und betroffenen Personen haftet. Der Dienstleister ist der sogenannte Auftragsverarbeiter. Diese Unterscheidung ist nicht nur semantisch wichtig, sondern rechtlich entscheidend. Ein Auftragsverarbeiter handelt nach Ihren Anweisungen. Er hat keine eigenständigen Entscheidungsbefugnisse über die Verwendung von Daten. Wenn er diese Rolle verletzt und zum Beispiel Daten für eigene Zwecke nutzt oder an Dritte weitergibt, wird er selbst zum Verantwortlichen und trägt eigenständige Haftung. Aber das entlastet Sie nicht. Sie müssen diesen Partner sorgfältig auswählen und kontrollieren, sonst haften Sie selbst.
Das UIMC-Institut fasst es prägnant zusammen: Der Auftraggeber muss Auftragsverarbeiter sorgfältig auswählen, kontrollieren und dokumentieren, einschließlich der Tätigkeiten von Unterauftragnehmern. Eine reine Weitergabe von Daten ohne aktive Kontrolle reicht nicht aus. Das ist der entscheidende Punkt. Sie können nicht einfach Ihre Daten an einen Partner übergeben, ein paar mal pro Jahr nachfragen, wie es läuft, und dann hoffen, dass alles gut geht. Sie müssen aktiv kontrollieren. Das bedeutet: Audits durchführen, Berichte verlangen, technische Systeme überprüfen, Zugriffsprotokolle einsehen, Schulungen für Mitarbeiter des Partners einfordern, und das alles dokumentieren. Wenn eine Datenschutzbehörde bei Ihnen anruft und fragt, wie Sie sichergestellt haben, dass Ihr Partner DSGVO-konform arbeitet, müssen Sie diese Dokumentation vorlegen können. Haben Sie kein Audit durchgeführt? Keine Checklisten? Keine Protokolle? Dann sieht die Behörde nur eines: einen fahrlässigen Auftraggeber.
Ein praktisches Szenario zeigt die Risiken: Sie arbeiten mit einem BPO-Dienstleister zusammen, der Ihre Kundenservice-Anfragen bearbeitet. Der Dienstleister hat Zugriff auf Kundennamen, E-Mail-Adressen und Telefonnummern. Ein Mitarbeiter des Dienstleisters speichert diese Daten auf seinem privaten Laptop, ohne Verschlüsselung. Der Laptop wird gestohlen. Die Daten landen im Dark Web. Eine Datenschutzbehörde ermittelt. Erste Frage: Wie habt ihr überprüft, dass der Dienstleister solche Sicherheitsmaßnahmen umsetzt? Wenn Sie diese Frage nicht befriedigend beantworten können, trägt Ihr Unternehmen die Haftung. Der Dienstleister wird möglicherweise ebenfalls zur Rechenschaft gezogen, aber das entlastet Sie nicht. Sie haften auch dann, wenn der Dienstleister die Verletzung verursacht hat.
Der Dienstleister hat aber nicht keine Verantwortung. Nach der DSGVO haftet der Auftragsverarbeiter für Schäden, die er durch Verstöße gegen seine Verpflichtungen verursacht. Das bedeutet: Wenn der Dienstleister bewusst die Anweisungen des Auftraggebers ignoriert oder grob fahrlässig handelt, kann er zur Rechenschaft gezogen werden. Aber hier ist die praktische Realität: Der Dienstleister sitzt vielleicht in Polen, Rumänien oder der Türkei. Die Durchsetzung von Ansprüchen gegen ihn ist schwierig, teuer und langwierig. Sie können nicht darauf setzen, dass Sie Ihre Verluste später vom Dienstleister zurückbekommen. Sie müssen durch sorgfältige Auswahl und Kontrolle von vornherein verhindern, dass Probleme entstehen.
Das bedeutet für Ihre Praxis: Bevor Sie einen Partner auswählen, müssen Sie ein Due Diligence Verfahren durchführen. Das ist nicht optional, das ist Ihre gesetzliche Pflicht. Sie müssen die Sicherheitsstandards des Partners überprüfen, technische Systeme inspizieren, Referenzen kontrollieren und schriftliche Nachweise von Zertifizierungen wie ISO 27001 einfordern. Im Vertrag müssen Sie klare Vorgaben machen: Welche Sicherheitsmaßnahmen sind erforderlich? Wie oft werden Audits durchgeführt? Wer trägt die Kosten? Was passiert bei Verstößen? Welche Unterauftragnehmer darf der Partner einsetzen? Das Schrems-II-Urteil hat zusätzlich klargestellt, dass Sie auch überprüfen müssen, ob die Gesetze im Land des Dienstleisters die Datensicherheit gefährden (zum Beispiel durch massive Überwachungsbefugnisse). Dann müssen Sie zusätzliche technische Maßnahmen treffen, wie Verschlüsselung.
Pro-Tipp: Etablieren Sie ein jährliches Audit-Programm mit Ihren Dienstleistern, das mindestens eine unangekündigte Kontrolle pro Jahr umfasst, und speichern Sie alle Audit-Berichte, Zertifikate und Compliance-Nachweise zentral, damit Sie im Falle einer behördlichen Untersuchung sofort nachweisen können, dass Sie Ihre Kontrollpflichten erfüllt haben.
Typische Risiken und wie sie vermieden werden
Wenn Sie mit Outsourcing-Partnern arbeiten, spielen Sie mit Feuer, wenn Sie nicht die typischen Fallstricke kennen. Die gute Nachricht: Diese Risiken sind vorhersehbar und vermeidbar. Die schlechte Nachricht: Viele Unternehmen stolpern trotzdem hinein, weil sie die Warnzeichen ignorieren. Das erste und häufigste Risiko sind unzureichende vertragliche Vereinbarungen. Sie denken, ein einfacher Vertrag reicht aus? Das ist ein Fehler. Der Vertrag mit Ihrem Dienstleister muss präzise regeln, was erlaubt ist und was nicht. Er muss festhalten, welche Daten verarbeitet werden, für welche Zwecke, welche Sicherheitsstandards erforderlich sind, wie lange die Daten gespeichert werden und was bei Verstößen passiert. Ein schlecht formulierter Vertrag führt später zu Streitigkeiten, wenn Probleme auftreten. Noch schlimmer: Er bietet Ihnen keine Schutzwirkung gegenüber Behörden, wenn Sie nachweisen müssen, dass Sie Ihre Sorgfaltspflichten erfüllt haben.
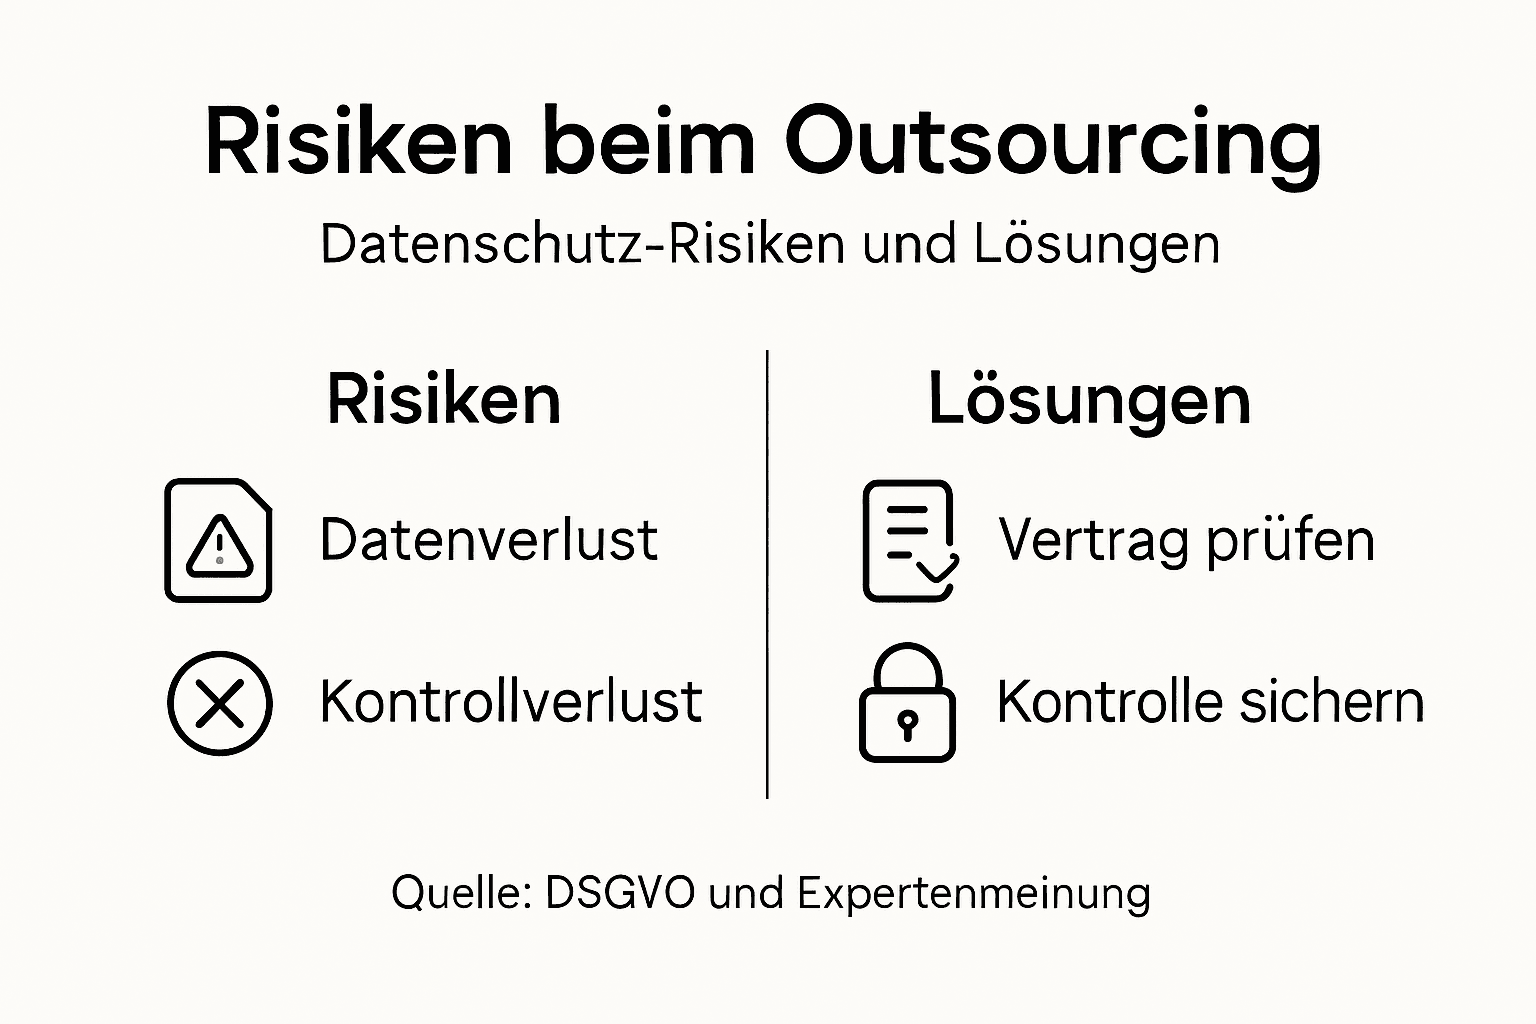
Das zweite große Risiko ist mangelnde Kontrolle des Dienstleisters. Sie unterzeichnen einen Vertrag, dann passiert drei Jahre lang nichts. Keine Audits, keine Überprüfungen, keine Kontrollen. Dann kommt eine Datenschutzverletzung ans Licht. Eine Datenschutzbehörde fragt Sie: Wie oft habt ihr den Dienstleister überprüft? Und Sie müssen antworten: Eigentlich gar nicht. Das ist das Worst-Case-Szenario. Typische Risiken beim Datenschutz im Outsourcing sind unzureichende vertragliche Vereinbarungen, mangelnde Kontrolle der Dienstleister, Sicherheitslücken bei der Datenverarbeitung und Datenschutzverletzungen durch Subunternehmer. Das bedeutet konkret für Ihr Unternehmen: Sie brauchen ein strukturiertes Kontrollprogramm. Nicht ad hoc, sondern regelmäßig. Mindestens einmal pro Jahr sollten Sie ein Audit durchführen. Ideal ist eine Kombination aus angekündigten und unangekündigten Kontrollen. Sie müssen auch überprüfen, welche Subunternehmer der Dienstleister einsetzt. Viele Outsourcing-Partner vergeben Aufgaben an weitere Subunternehmer weiter. Das macht die Kontrolle komplexer, aber nicht unmöglich. Sie müssen vertraglich festlegen, dass der Dienstleister Ihnen mitteilt, welche Subunternehmer er nutzt, und dass Sie das Recht haben zu überprüfen, ob diese die gleichen Standards erfüllen.
Ein drittes kritisches Risiko sind Sicherheitslücken bei der Datenverarbeitung. Das klingt technisch, ist aber existentiell. Manche Dienstleister haben veraltete Systeme, schwache Passwörter, fehlende Verschlüsselung oder unzureichende Zugangskontrollen. Ein Mitarbeiter speichert sensible Daten auf einem USB-Stick. Ein anderer schreibt Passwörter auf Post-it-Notizen. Das klingt unglaublich, passiert aber ständig. Fallstricke beim Datenschutz-Outsourcing umfassen fehlende oder unklare Regelungen zu Datenzugriffen, unzureichende technische und organisatorische Maßnahmen sowie das Fehlen von Prozessen zur schnellen Reaktion bei Datenschutzvorfällen. Wie vermeiden Sie das? Erstens müssen Sie konkrete Anforderungen definieren. Zweite-Faktor-Authentifizierung für alle Systeme. Verschlüsselung für alle Datenübertragungen. Logs für alle Datenzugriffe. ISO-27001-Zertifizierung oder vergleichbare Standards. Drittens müssen Sie überprüfen, ob der Partner diese Standards wirklich umsetzt. Ein ISO-Zertifikat ist schön, aber alt. Sie müssen aktuelle Nachweise sehen.
Ein viertes Risiko, das oft übersehen wird, ist mangelnde Reaktionsfähigkeit bei Datenschutzvorfällen. Was passiert, wenn bei Ihrem Dienstleister ein Sicherheitsvorfall eintritt? Wer informiert wen, wann und wie? Die DSGVO verlangt, dass Datenschutzverletzungen innerhalb von 72 Stunden der zuständigen Behörde gemeldet werden. Wenn Ihr Dienstleister einen Vorfall nicht sofort meldet, verpassen Sie diese Frist und tragen die Konsequenzen. Deshalb muss der Vertrag klar regeln: Der Dienstleister muss Sie umgehend, spätestens nach 24 Stunden, informieren. Sie müssen einen Eskalationsprozess haben. Sie müssen wissen, wer bei Ihnen im Notfall angerufen wird und der dann schnell die richtige Reaktion einleitet.
Die gute Nachricht ist: Alle diese Risiken sind vermeidbar. Sie brauchen ein strukturiertes System.
Diese Tabelle fasst typische Fehler und die bessere Alternative im Datenschutz-Outsourcing zusammen:
| Häufiger Fehler | Bessere Alternative | Reale Folge |
|---|---|---|
| Unklare Vertragsregeln | Präzise, überprüfbare Verträge | Konflikte, Haftung bei Vorfall |
| Keine regelmäßigen Kontrollen | Mindestens jährliche Audits mit Berichten | Unentdeckte Verstöße, Bußgelder |
| Fehlende Nachweisdokumente | Zentral gespeicherte Audit- und Nachweisakten | Mangelhafter Behördennachweis |
| Unzureichende Subunternehmer-Kontrolle | Vorabgenehmigung und Überprüfung aller Subunternehmer | Kettenhaftung, Kontrollverlust |
Praktische Maßnahmen zur Risikominderung
- Klare Verträge mit präzisen Anforderungen zu Datensicherheit, Kontrollrechten und Reaktionspflichten
- Regelmäßige Audits, mindestens jährlich, idealerweise mit geplanten und ungeplanten Kontrollen
- Strenge Zugangskontrollen beim Dienstleister mit Zwei-Faktor-Authentifizierung und Zugriffsprotokollen
- Mitarbeiterschulungen beim Dienstleister zu Datenschutz und Sicherheit, dokumentiert und nachgewiesen
- Transparente Dokumentation aller Compliance-Maßnahmen und Kontrollberichte, zentral gespeichert
- Schnelle Reaktionsprozesse bei Datenschutzvorfällen mit klaren Eskalationswegen und Meldepflichten
- Überprüfung und Genehmigung aller Subunternehmer vor deren Einsatz
Pro-Tipp: Erstellen Sie eine Datenschutz-Checkliste speziell für Ihre Dienstleister, die alle kritischen Punkte abdeckt, nutzen Sie diese bei jedem Audit und dokumentieren Sie die Ergebnisse in einer Compliance-Nachverfolgungsdatenbank, um schnell nachweisen zu können, dass Sie systematisch kontrollieren.
Datenschutz und Outsourcing sicher gestalten mit StorsenDigital
Datenschutz beim Outsourcing ist eine komplexe Herausforderung für jedes Unternehmen in Europa. Sie tragen als Auftraggeber die volle Verantwortung und müssen sicherstellen, dass Ihre Dienstleister alle Anforderungen der DSGVO erfüllen. Dabei sind vertragliche Klarheit, regelmäßige Audits und eine lückenlose Dokumentation entscheidend, um Bußgeldern und Haftungsrisiken vorzubeugen. Ihre Daten fließen vielleicht in mehrere Länder Europas oder sogar darüber hinaus und jedes Zielland bringt eigene rechtliche Bedingungen mit sich. Genau hier setzt StorsenDigital an: Wir verbinden tiefgreifendes Wissen über europäische Datenschutzregelungen mit praktischer Erfahrung in Nearshoring und Business Process Outsourcing.
StorsenDigital unterstützt Sie nicht nur bei der Auswahl und Betreuung Ihrer Outsourcing-Partner, sondern übernimmt auch die Umsetzung und Überwachung der notwendigen Datenschutzmaßnahmen. Vertrauen Sie auf einen erfahrenen Partner, der individuelle Lösungen für Ihr Unternehmen entwickelt und so sicherstellt, dass Sie jederzeit DSGVO-konform bleiben. Erfahren Sie mehr über unser umfassendes Serviceangebot und wie wir Ihnen helfen, Risiken effektiv zu minimieren auf StorsenDigital.com. Nutzen Sie jetzt die Chance für eine rechtssichere und effiziente Outsourcing-Lösung und kontaktieren Sie uns für eine persönliche Beratung.
Mehr Informationen zur sicheren Zusammenarbeit finden Sie ebenfalls auf https://www.storsendigital.com/ und in unseren Projekterfolgen im Bereich Business Process Outsourcing.
Häufig gestellte Fragen
Was ist Datenschutz beim Outsourcing?
Datenschutz beim Outsourcing bezieht sich auf die Verarbeitung personenbezogener Daten durch externe Dienstleister im Auftrag eines Unternehmens. Die Verantwortung für den Datenschutz bleibt jedoch beim Auftraggeber, auch wenn die Daten von einem Dienstleister verarbeitet werden.
Welche rechtlichen Rahmenbedingungen gelten für den Datenschutz in Europa?
In Europa regelt die Datenschutz-Grundverordnung (DSGVO) den Umgang mit personenbezogenen Daten. Diese Verordnung gilt für alle Unternehmen, die Daten von europäischen Bürgern verarbeiten, auch wenn die Daten außerhalb der EU gespeichert sind.
Was sind Standardvertragsklauseln und warum sind sie wichtig?
Standardvertragsklauseln sind vorgefertigte Vertragsformeln, die von der EU-Kommission genehmigt sind und es Unternehmen ermöglichen, personenbezogene Daten in Länder zu übermitteln, die kein angemessenes Datenschutzniveau bieten. Sie sind wichtig, um rechtskonforme Datenübertragungen zu gewährleisten.
Welche Maßnahmen müssen Unternehmen ergreifen, um Datenschutzverletzungen zu vermeiden?
Unternehmen sollten regelmäßige Audits durchführen, klare vertragliche Regelungen mit Dienstleistern treffen und sicherstellen, dass technische Sicherheitsmaßnahmen wie Verschlüsselung und Zugriffskontrollen implementiert sind. Auch Schulungen für Mitarbeiter des Dienstleisters sind unerlässlich, um das Risiko von Datenschutzverletzungen zu minimieren.


