


Viele Unternehmen im europäischen BPO-Markt unterschätzen die Komplexität moderner Datenschutzanforderungen. Besonders in der Zusammenarbeit zwischen Auftraggeber und Dienstleister entstehen Unsicherheiten, weil nicht klar ist, wer für welchen Bereich verantwortlich ist. Wer datenschutzrechtliche Risiken konsequent beherrscht und sich an die strengen Vorgaben der Datenschutz-Grundverordnung (DSGVO) hält, stärkt sowohl Vertrauen als auch Wettbewerbsfähigkeit im sensiblen Technologiebereich.
Inhaltsverzeichnis
- Datenschutz im BPO: Grundlagen und Missverständnisse
- DSGVO, Data Act, NIS2 und KI-Verordnung im BPO
- Datensicherheit und Compliance-Anforderungen für Dienstleister
- Rechte, Haftung und Risiken für Unternehmen
- Typische Fehler und bewährte Praxis im Datenschutzmanagement
Wesentliche Erkenntnisse
| Punkt | Details |
|---|---|
| Datenschutz umfasst technische, rechtliche und menschliche Aspekte | Unternehmen müssen umfassende Datenschutzstrategien entwickeln, die über technische Maßnahmen hinausgehen. |
| DSGVO und andere Regulierungen erfordern klare Verantwortlichkeiten | Eine präzise Definition von Aufgaben zwischen Auftraggeber und Auftragnehmer ist entscheidend für die Rechtskonformität. |
| Regelmäßige Schulungen und Audits sind unerlässlich | Um Risiken zu minimieren, sollten regelmäßige Mitarbeiterschulungen und externe Datenschutz-Audits durchgeführt werden. |
| Fehlverhalten kann zu erheblichen rechtlichen und finanziellen Konsequenzen führen | Unternehmen tragen die Verantwortung für Datenschutzverletzungen, auch wenn sie Aufgaben auslagern. |
Datenschutz im BPO: Grundlagen und Missverständnisse
Datenschutz ist im Bereich Business Process Outsourcing (BPO) weit mehr als eine technische Herausforderung. Es geht um den umfassenden Schutz sensibler Informationen, der technische, rechtliche und menschliche Komponenten umfasst. Die Datenschutz-Grundverordnung (DSGVO) definiert klare Leitlinien für den Umgang mit personenbezogenen Daten und sieht strenge Sanktionen bei Missachtung vor.
Zentrale Missverständnisse beim Datenschutz im BPO betreffen häufig die tatsächlichen Verantwortlichkeiten. Viele Unternehmen gehen fälschlicherweise davon aus, dass Datenschutzmaßnahmen ausschließlich technischer Natur sind. Tatsächlich spielen jedoch organisatorische und menschliche Faktoren eine entscheidende Rolle:
- Technische Sicherheitssysteme
- Schulung und Sensibilisierung der Mitarbeiter
- Klare Prozesse zur Datenverwaltung
- Regelmäßige Compliance-Überprüfungen
Für BPO-Unternehmen bedeutet dies eine komplexe Herausforderung. Die Verantwortlichkeiten müssen zwischen Auftraggeber und Auftragnehmer präzise definiert werden. Rechtliche Verantwortlichkeiten im Datenschutz erfordern eine detaillierte Abstimmung und ein tiefes Verständnis der DSGVO-Anforderungen.
Pro-Tipp: Implementieren Sie regelmäßige Datenschutz-Schulungen und definieren Sie klare Verantwortlichkeiten in Ihren BPO-Verträgen, um Risiken zu minimieren.
DSGVO, Data Act, NIS2 und KI-Verordnung im BPO
Die europäische Regulierungslandschaft für Datenschutz und Digitale Technologien wird zunehmend komplexer, insbesondere im Bereich Business Process Outsourcing (BPO). Vier zentrale Rechtsvorschriften prägen aktuell die Compliance-Anforderungen: DSGVO, Data Act, NIS2-Richtlinie und die KI-Verordnung. Diese Regelwerke bilden einen umfassenden Rahmen für den Schutz personenbezogener Daten und den verantwortungsvollen Umgang mit digitalen Technologien.
Rechtliche Anforderungen im Datenmanagement erfordern von BPO-Dienstleistern eine mehrdimensionale Herangehensweise. Konkret bedeutet dies:
- Einhaltung der DSGVO für Datenschutz
- Compliance mit dem Data Act für Datennutzung
- Umsetzung der NIS2-Sicherheitsstandards
- Regulierung von KI-Systemen gemäß EU-Verordnung
Die Herausforderung liegt in der Integration dieser verschiedenen Rechtsvorschriften. KI-Systeme müssen ab 2026 strenge Anforderungen erfüllen, die weit über bisherige Datenschutzbestimmungen hinausgehen. Unternehmen müssen ihre Prozesse und Technologien kontinuierlich anpassen, um rechtlich konform zu bleiben.
Die vier wichtigsten EU-Regulierungen im BPO-Umfeld im Überblick:
| Regelwerk | Geltungsbereich | Schwerpunkt | Auswirkungen auf BPO |
|---|---|---|---|
| DSGVO | Gesamte EU | Datenschutz, Rechte | Strenge Pflichten bei Umgang mit personenbezogenen Daten |
| Data Act | EU-weite Datenverwaltung | Datenzugang und -nutzung | Anforderungen an transparente und geregelte Datennutzung |
| NIS2-Richtlinie | Kritische Sektoren | IT-Sicherheit | Verpflichtung zu umfassenden Sicherheitsmaßnahmen |
| KI-Verordnung | KI-Systeme in der EU | Ethik, Transparenz | Strenge Regeln ab 2026 für KI-Anwendungen |
Pro-Tipp: Entwickeln Sie ein integriertes Compliance-Management-System, das alle vier Regulierungen gleichzeitig berücksichtigt und regelmäßig überprüft wird.
Datensicherheit und Compliance-Anforderungen für Dienstleister
Datensicherheit ist im Business Process Outsourcing (BPO) mehr als nur ein technisches Thema – es ist ein strategischer Imperativ. Moderne Dienstleister müssen einen ganzheitlichen Ansatz verfolgen, der technologische, rechtliche und organisatorische Dimensionen umfasst. Umfassende Sicherheitsstrategien erfordern ein tiefgreifendes Verständnis der komplexen Compliance-Landschaft.
Die zentralen Elemente eines effektiven Datenschutz-Managements umfassen:
- Technische Sicherheitsinfrastrukturen
- Rechtskonforme Datenverarbeitungsprozesse
- Regelmäßige Mitarbeiterschulungen
- Transparente Dokumentationssysteme
- Kontinuierliche Risikobewertungen
Unternehmen müssen interne Datenschutzmanagementsysteme implementieren, die weit über standardmäßige Compliance-Anforderungen hinausgehen. Dies bedeutet nicht nur die Einhaltung gesetzlicher Vorschriften, sondern die aktive Gestaltung einer Sicherheitskultur, die Vertrauen und Integrität in den Mittelpunkt stellt.
Pro-Tipp: Etablieren Sie einen internen Datenschutz-Beirat, der quartalsweise Ihre Compliance-Strategien überprüft und aktualisiert.
Rechte, Haftung und Risiken für Unternehmen
Datensicherheit im Business Process Outsourcing (BPO) bringt komplexe rechtliche Herausforderungen mit sich. Unternehmerische Verantwortung geht weit über technische Schutzmaßnahmen hinaus und umfasst eine ganzheitliche Haftungsperspektive. Datenschutzrechtliche Verantwortlichkeiten definieren klare Haftungsrahmen für Organisationen.
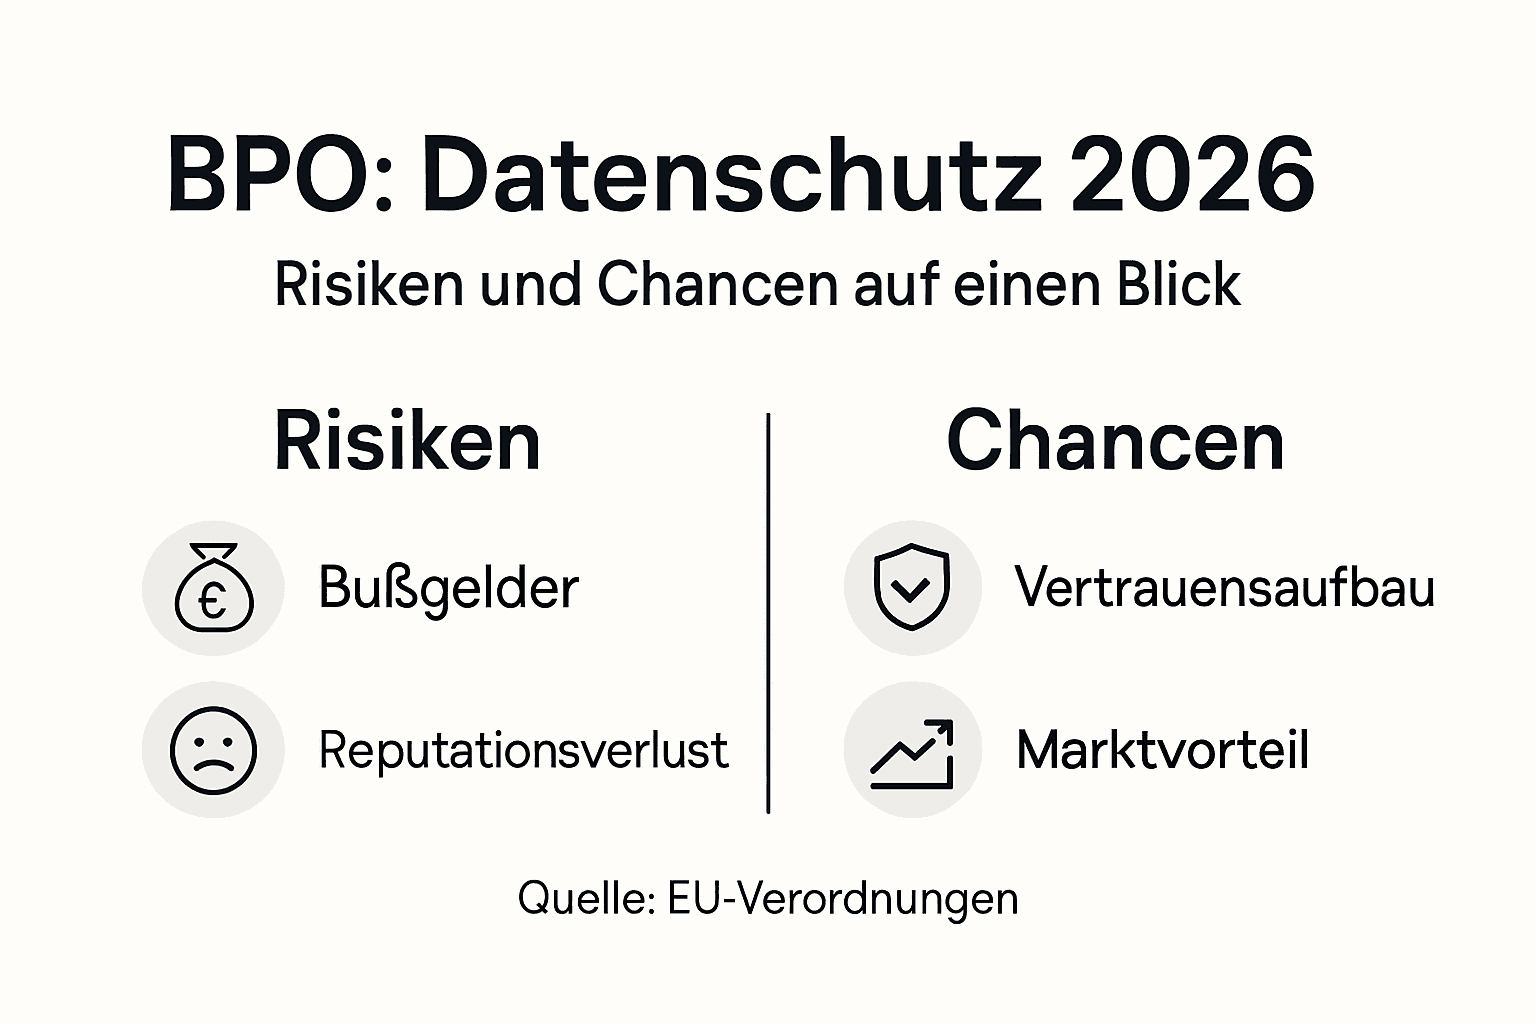
Die primären Risikodimensionen für Unternehmen umfassen:
- Finanzielle Bußgelder bei Datenschutzverletzungen
- Reputationsschäden durch Datenlecks
- Rechtliche Konsequenzen bei Compliance-Verstößen
- Vertrauensverlust bei Kunden und Partnern
- Mögliche strafrechtliche Verfolgung
Unternehmen tragen die Hauptverantwortung, auch wenn sie Datenschutzaufgaben an Dienstleister auslagern. Die Datenschutz-Grundverordnung (DSGVO) definiert eindeutig, dass die letztendliche Verantwortung beim Unternehmen selbst liegt. Dies bedeutet, dass sorgfältige Sorgfaltspflichten, transparente Prozesse und proaktive Risikominimierung entscheidend sind.
Pro-Tipp: Beauftragen Sie regelmäßige externe Datenschutz-Audits, um potenzielle Schwachstellen frühzeitig zu identifizieren und zu beheben.
Typische Fehler und bewährte Praxis im Datenschutzmanagement
Datensicherheit in modernen Organisationen erfordert weit mehr als technische Schutzmaßnahmen. Strategisches Datenschutzmanagement bedeutet, potenzielle Risiken systematisch zu identifizieren und proaktiv zu minimieren. Praxisleitfäden für KI und Datenschutz bieten wertvolle Orientierung für Unternehmen.
Die häufigsten Fehler im Datenschutzmanagement umfassen:
- Unzureichende Risikoanalysen
- Fehlende Mitarbeiterschulungen
- Mangelnde Dokumentation von Datenverarbeitungsprozessen
- Unklare Verantwortlichkeiten
- Fehlende regelmäßige Compliance-Überprüfungen
Ein systematischer Ansatz zur Implementierung eines Datenschutzmanagementsystems erfordert eine ganzheitliche Betrachtung. Dies bedeutet nicht nur technische Maßnahmen, sondern auch die Entwicklung einer Datenschutzkultur, die alle Organisationsebenen durchdringt. Entscheidend sind klare Prozesse, transparente Verantwortlichkeiten und kontinuierliche Weiterbildung.
Typische Fehler und geeignete Gegenmaßnahmen im Datenschutzmanagement:
| Fehler im Datenschutz | Risiko | Empfohlene Maßnahme |
|---|---|---|
| Unzureichende Risikoanalyse | Erhöhtes Datenleckrisiko | Regelmäßige Risikobewertungen durchführen |
| Fehlende Schulungen | Fehlverhalten durch Personal | Weiterbildung aller Mitarbeitenden etablieren |
| Mangelhafte Dokumentation | Nachweislücken bei Audits | Zentrale Dokumentationsprozesse einführen |
| Unklare Verantwortlichkeiten | Verzögerte Reaktionszeiten | Klare Zuständigkeiten schriftlich regeln |
Pro-Tipp: Führen Sie vierteljährliche Datenschutz-Workshops durch und etablieren Sie ein internes Meldesystem für potenzielle Risiken und Verbesserungsvorschläge.
Datenschutz im europäischen BPO sicher meistern mit StorsenDigital
Der Artikel zeigt eindrucksvoll die komplexen Herausforderungen beim Datenschutz im BPO-Bereich unter den EU-Regelwerken wie DSGVO, Data Act, NIS2 und KI-Verordnung. Gerade die präzise Definition von Verantwortlichkeiten und die Einhaltung vielfältiger Compliance-Anforderungen bereiten Unternehmen oft große Sorgen. Sensibilisierung, transparente Prozesse und kontinuierliche Anpassung sind heute unerlässlich, um Risiken wie Bußgelder oder Reputationsverlust zu vermeiden.
StorsenDigital versteht genau diese kritischen Punkte und bietet Ihnen maßgeschneiderte Lösungen für Ihr europäisches BPO. Mit unserer umfassenden Expertise im Business Process Outsourcing unterstützen wir Sie dabei, Ihre Daten sicher zu verwalten und alle gesetzlichen Vorgaben zuverlässig umzusetzen. Profitieren Sie von unserem ganzheitlichen Ansatz für Datenschutz, der technische Sicherheit mit strategischer Beratung und qualifiziertem Talent verbindet.
Starten Sie jetzt durch und minimieren Sie Ihre Datenschutzrisiken mit einem starken Partner an Ihrer Seite. Erfahren Sie mehr über unsere individuellen Outsourcing- und Nearshoring-Services und sichern Sie Ihr Unternehmen zukunftsfähig ab. Besuchen Sie StorsenDigital und sprechen Sie noch heute mit unseren Experten über maßgeschneiderte Datenschutz- und Compliance-Lösungen im europäischen BPO-Umfeld.
Häufig gestellte Fragen
Was versteht man unter Datenschutz im BPO?
Datenschutz im BPO bezieht sich auf die umfassenden Maßnahmen und Strategien, die Unternehmen ergreifen müssen, um personenbezogene Daten zu schützen und den Anforderungen der DSGVO gerecht zu werden.
Welche Rolle spielen technische Mittel im Datenschutz im BPO?
Technische Mittel sind entscheidend für den Datenschutz, umfassen jedoch nur einen Teil des ganzheitlichen Ansatzes. Organisatorische Abläufe und Mitarbeiterschulungen sind ebenso wichtig, um Daten effektiv zu schützen.
Was sind die Hauptverantwortlichkeiten von BPO-Unternehmen im Hinblick auf Datenschutz?
BPO-Unternehmen müssen sicherstellen, dass sie die DSGVO und andere relevante Datenschutzverordnungen einhalten, technische Sicherheitsmaßnahmen implementieren und ihre Mitarbeiter regelmäßig schulen und sensibilisieren.
Welche rechtlichen Anforderungen sind für BPO-Dienstleister entscheidend?
Wichtige rechtliche Anforderungen für BPO-Dienstleister umfassen die Einhaltung der DSGVO, die Vorgaben des Data Act, die NIS2-Richtlinie für IT-Sicherheit sowie die ab 2026 geltende KI-Verordnung zur Regulierung von KI-Anwendungen.
Empfehlung
- Cloud-basierte BPO-Modelle: Effizienzsteigerung für Unternehmen
- Rolle des BPO in 2025 – Innovation und Wettbewerbsvorteile – StorsenDigital GBS
- Sicherheit im BPO: Risiken, Standards und Verantwortung
- Unternehmensberatung im BPO: Alles, was Sie wissen müssen
- Transparenz in Immobilienverwaltung: Mehr Sicherheit und Kontrolle Hillwig Immobilien


