


Fehlerhafte Verträge und mangelnde Transparenz können die Datensicherheit im Business Process Outsourcing schnell gefährden. Im komplexen Zusammenspiel zwischen Auftraggeber und Dienstleister stehen immer mehr IT-Verantwortliche vor der Herausforderung, sensible Daten über diverse Systeme und europäische Rechtsvorgaben hinweg zu schützen. Dieser Beitrag zeigt, wie technische und organisatorische Maßnahmen Risiken effektiv minimieren und Compliance im BPO zuverlässig sichern.
Inhaltsverzeichnis
- Was Datensicherheit im BPO auszeichnet
- Relevante Datenschutzgesetze und Compliance-Pflichten
- Technische und organisatorische Schutzmaßnahmen
- Typische Risiken und Haftungsfragen im BPO
- Praktische Strategien für sicheres Outsourcing
Wichtige Erkenntnisse
| Punkt | Details |
|---|---|
| Ganzheitlicher Ansatz | Datensicherheit im BPO erfordert technische und organisatorische Maßnahmen zur Minimierung von Risiken. |
| Compliance-Anforderungen | Unternehmen müssen Datenschutzgesetze wie die DSGVO einhalten und regelmäßige Audits durchführen. |
| Sensibilisierung der Mitarbeiter | Regelmäßige Schulungen sind entscheidend, um Sicherheitsbewusstsein und proaktive Sicherheitskultur zu fördern. |
| Rolle der Vertragsgestaltung | Detaillierte vertragliche Regelungen sind notwendig, um Haftung und Verantwortlichkeiten klar zu definieren. |
Was Datensicherheit im BPO auszeichnet
Datensicherheit im Business Process Outsourcing (BPO) geht weit über standardmäßige IT-Sicherheitsmaßnahmen hinaus. Sie umfasst einen ganzheitlichen Ansatz zum Schutz sensibler Unternehmensdaten in komplexen, verteilten Arbeitsumgebungen. Der Kern dieser Strategie liegt in der proaktiven Minimierung von Risiken und der Gewährleistung höchster Vertraulichkeitsstandards.
Im BPO-Kontext bedeutet Datensicherheit den umfassenden Schutz digitaler Informationen, mit gezielten Verschlüsselungsstrategien. Die Herausforderung besteht darin, Daten über verschiedene Systeme und Dienstleister hinweg konsistent zu schützen. Wichtige Kernaspekte umfassen:
- Mehrstufige Zugriffskontrollen
- Verschlüsselung sensibler Informationen
- Kontinuierliche Sicherheitsüberwachung
- Strikte Authentifizierungsprotokolle
- Regelmäßige Sicherheitsaudits
Die Komplexität von BPO-Sicherheitsanforderungen erfordert einen mehrschichtigen Ansatz. Unternehmen müssen nicht nur technische Schutzmaßnahmen implementieren, sondern auch organisatorische Richtlinien und Schulungsprogramme entwickeln. Dies beinhaltet die Sensibilisierung von Mitarbeitern für potenzielle Sicherheitsrisiken und die Entwicklung einer proaktiven Sicherheitskultur.
Pro-Tipp: Führen Sie vierteljährliche Sicherheitsschulungen für alle Mitarbeiter durch, um das Bewusstsein für Datenschutz kontinuierlich zu stärken und Sicherheitslücken frühzeitig zu identifizieren.
Relevante Datenschutzgesetze und Compliance-Pflichten
Im Bereich Business Process Outsourcing spielen Datenschutzgesetze eine entscheidende Rolle für die Sicherheit und Rechtmäßigkeit von Datenverarbeitungsprozessen. Europäische Datenschutzvorschriften bilden dabei den zentralen Rechtsrahmen, der Unternehmen zu umfassenden Schutzmaßnahmen verpflichtet.
Die Datenschutz-Grundverordnung (DSGVO) stellt das zentrale Regelwerk für Datenschutz in Europa dar. Ihre Kernprinzipien umfassen:
- Transparenz bei der Datenverarbeitung
- Einwilligung der Betroffenen
- Recht auf Löschung personenbezogener Daten
- Prinzip der Datenminimierung
- Technische und organisatorische Schutzmaßnahmen
Für BPO-Dienstleister ergeben sich aus diesen Vorschriften komplexe Compliance-Anforderungen. Sie müssen nicht nur die technischen Systeme absichern, sondern auch rechtliche Aspekte wie Vertragsgestaltung, Haftungsfragen und Nachweispflichten berücksichtigen. Internationale Datenübertragungen stellen dabei eine besondere Herausforderung dar, da zusätzliche Anforderungen an Drittstaaten-Transfers gelten.
Pro-Tipp: Dokumentieren Sie alle Datenverarbeitungsprozesse lückenlos und führen Sie regelmäßige Datenschutz-Folgeabschätzungen durch, um Risiken frühzeitig zu erkennen und zu minimieren.
Technische und organisatorische Schutzmaßnahmen
Datensicherheit in BPO-Umgebungen erfordert einen ganzheitlichen Ansatz, der technische Infrastrukturen und organisatorische Prozesse gleichermaßen umfasst. Integrierte Sicherheitsstrategien bilden die Grundlage für einen effektiven Schutz sensibler Unternehmensdaten.
Technische Schutzmaßnahmen des Bundesamts für Sicherheit umfassen eine Vielzahl von Sicherheitsmechanismen:
- Verschlüsselung von Datenübertragungen
- Mehrfaktor-Authentifizierungssysteme
- Netzwerksegmentierung
- Kontinuierliche Sicherheitsüberwachung
- Automatisierte Intrusion-Detection-Systeme
Organisatorische Maßnahmen ergänzen diese technischen Sicherheitskomponenten. Zugriffsrechte müssen präzise definiert und regelmäßig überprüft werden. Dies bedeutet konkret die Implementierung von rollenbasierten Zugriffskontrollen, klare Verantwortlichkeiten und ein systematisches Berechtigungsmanagement. Zusätzlich sind regelmäßige Schulungen und Sensibilisierungsprogramme für Mitarbeiter unerlässlich, um das Bewusstsein für potenzielle Sicherheitsrisiken zu schärfen.
Nachfolgend werden technische und organisatorische Schutzmaßnahmen im direkten Vergleich erläutert:
| Maßnahmeart | Beispiel | Ziel im BPO |
|---|---|---|
| Technisch | Datenverschlüsselung | Schutz bei Übertragung |
| Technisch | Intrusion Detection | Angriffe früh erkennen |
| Organisatorisch | Mitarbeiterschulungen | Awareness steigern |
| Organisatorisch | Zugriffsrechte definieren | Verantwortlichkeiten klären |
Pro-Tipp: Führen Sie quartalsweise Sicherheitsaudits durch und aktualisieren Sie Ihre Schutzmaßnahmen kontinuierlich, um neue Bedrohungen proaktiv zu adressieren.
Typische Risiken und Haftungsfragen im BPO
Business Process Outsourcing (BPO) birgt komplexe rechtliche und betriebliche Herausforderungen, die sorgfältige Risikoanalysen und präventive Strategien erfordern. Rechtliche Verantwortlichkeiten variieren je nach Vertragsgestaltung und Branchenkontext.
Rechtliche Compliance-Herausforderungen im BPO umfassen verschiedene kritische Risikodimensionen:
- Datenschutz- und Vertraulichkeitsverletzungen
- Unzureichende Vertragsgestaltung
- Mangelnde Kontrolle externer Dienstleister
- Fehlende Transparenz bei Datenverarbeitung
- Internationale Rechtsdifferenzen
Die Haftungsfragen sind komplex und erfordern präzise vertragliche Regelungen. Vertraulichkeitsvereinbarungen müssen detailliert festlegen, wer im Schadensfall haftet und welche Kompensationsmechanismen greifen. Unternehmen sollten Risiken durch sorgfältige Dienstleisterauswahl, kontinuierliche Überwachung und klare Verantwortlichkeitsdefinitionen minimieren.
Die folgende Tabelle gibt einen kompakten Überblick zu häufigen Risiken und passenden Gegenmaßnahmen im BPO:
| Risiko im BPO | Mögliche Auswirkung | Empfohlene Gegenmaßnahme |
|---|---|---|
| Mangelnde Transparenz | Fehlerhafte Datennutzungen | Regelmäßige Berichts-Reviews |
| Unzureichende Vertragsdetails | Unklare Haftungssituationen | Rechtsexperten frühzeitig einbinden |
| Schwache Zugriffskontrollen | Datenmissbrauch durch Dritte | Rollenbasiertes Berechtigungsmanagement |
| Fehlende Audits | Späte Entdeckung von Verstößen | Geplante interne und externe Audits |
Pro-Tipp: Lassen Sie jeden BPO-Vertrag von Rechtsexperten prüfen und implementieren Sie standardisierte Risikobewertungsprozesse, um potenzielle rechtliche Fallstricke frühzeitig zu identifizieren.
Praktische Strategien für sicheres Outsourcing
Outsourcing von Geschäftsprozessen erfordert eine strategische und ganzheitliche Herangehensweise an Datensicherheit und Risikomanagement. Proaktive Sicherheitsstrategien sind der Schlüssel zur Minimierung potenzieller Gefährdungen und zur Gewährleistung eines reibungslosen Dienstleistungsprozesses.
Due-Diligence-Prüfungen bei BPO-Anbietern sollten folgende Kernaspekte umfassen:
- Umfassende Sicherheitsaudits des Dienstleisters
- Überprüfung der Compliance-Zertifizierungen
- Analyse der technischen Infrastruktur
- Bewertung der Datenschutzrichtlinien
- Überprüfung von Notfallplänen und Backup-Strategien
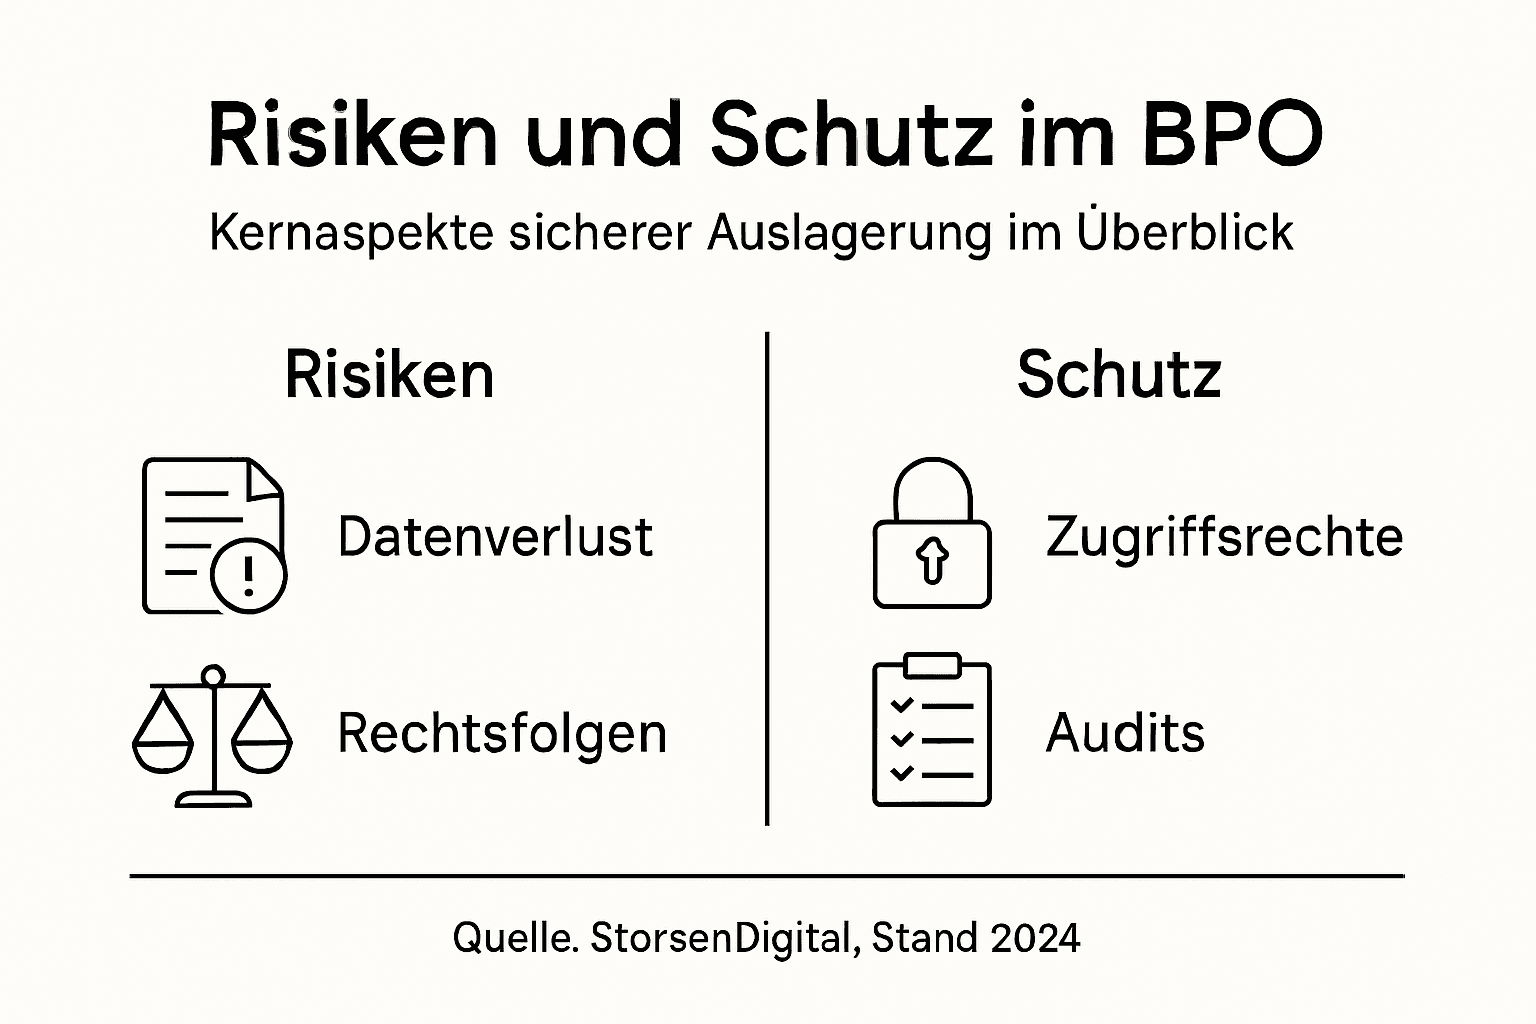
Die Vertragsgestaltung spielt eine entscheidende Rolle für sicheres Outsourcing. Sicherheitsklauseln müssen detailliert und rechtlich wasserdicht formuliert werden, um Verantwortlichkeiten, Haftungen und Kompensationsmechanismen eindeutig zu definieren. Regelmäßige Schulungen und kontinuierliche Kommunikation zwischen Auftraggeber und Dienstleister sind unerlässlich, um ein gemeinsames Verständnis für Sicherheitsstandards zu entwickeln.
Pro-Tipp: Implementieren Sie ein jährliches Compliance-Audit mit unabhängigen Experten, um Ihre Outsourcing-Strategien kontinuierlich zu überprüfen und zu optimieren.
Datensicherheit im BPO sicher gestalten mit StorsenDigital
Die Herausforderungen rund um Datensicherheit und Haftungsrisiken im Business Process Outsourcing sind komplex und verlangen maßgeschneiderte Lösungen. Sensible Daten müssen vor unbefugtem Zugriff geschützt und gesetzliche Datenschutzauflagen wie die DSGVO strikt eingehalten werden. Ihre Ziele sind ein ganzheitlicher Schutz durch technische und organisatorische Maßnahmen sowie transparente und rechtskonforme Prozesse.
Vertrauen Sie auf die Expertise von StorsenDigital um Ihre Outsourcing-Projekte sicher und effizient zu realisieren. Wir unterstützen Sie dabei mit umfassenden Managed BPO Services, die sowohl modernste Sicherheitsstandards als auch sorgfältige Compliance-Prüfungen umfassen. Erfahren Sie mehr über unsere strategische Beratung und wie wir gemeinsam Risiken minimieren und Haftungsfragen klar regeln.
Warten Sie nicht, bis Sicherheitslücken entstehen. Kontaktieren Sie uns jetzt auf StorsenDigital.com und starten Sie mit einem starken Partner in eine sichere Outsourcing-Zukunft.
Häufig gestellte Fragen
Was sind die Kernaspekte der Datensicherheit im BPO?
Wichtige Kernaspekte der Datensicherheit im BPO umfassen mehrstufige Zugriffskontrollen, Verschlüsselung sensibler Informationen, kontinuierliche Sicherheitsüberwachung, strikte Authentifizierungsprotokolle und regelmäßige Sicherheitsaudits.
Welche Datenschutzgesetze sind im BPO relevant?
Die Datenschutz-Grundverordnung (DSGVO) stellt das zentrale Regelwerk für Datenschutz in Europa dar und verpflichtet Unternehmen zu transparenter Datenverarbeitung, Einwilligung der Betroffenen und anderen Schutzmaßnahmen.
Welche technischen Schutzmaßnahmen sollten im BPO implementiert werden?
Technische Schutzmaßnahmen im BPO sollten Datenverschlüsselung, Mehrfaktor-Authentifizierung, Netzwerksegmentierung und kontinuierliche Sicherheitsüberwachung umfassen, um sensible Unternehmensdaten zu schützen.
Wie können Haftungsfragen im BPO minimiert werden?
Haftungsfragen im BPO können durch sorgfältige Vertragsgestaltung, klare Verantwortlichkeiten, regelmäßige Audits und die Implementierung von Vertraulichkeitsvereinbarungen minimiert werden.


