


Fast jedes zweite europäische Technologieunternehmen hat im vergangenen Jahr eine Datenschutzverletzung bei BPO-Prozessen erlebt. Informationssicherheit im BPO bedeutet für viele Entscheider eine ständige Gratwanderung zwischen innovativer Auslagerung und wachsendem Compliance-Druck. Wer Sicherheit und regulatorische Anforderungen klug verbindet, senkt Risiken und positioniert sich nachhaltig wettbewerbsfähig.
Inhaltsverzeichnis
- Was bedeutet Sicherheit im BPO-Kontext?
- Regulatorische Anforderungen und Compliance-Vorgaben
- Zentrale Sicherheitsstandards und Technologien
- Haftungsfragen und Verantwortlichkeiten im Outsourcing
- Risiken und Best Practices zur Risikominimierung
Wichtige Erkenntnisse
| Punkt | Details |
|---|---|
| Sicherheit im BPO | Die Sicherheit im Business Process Outsourcing erfordert einen ganzheitlichen Ansatz, der technische, organisatorische und rechtliche Aspekte umfasst. Unternehmen müssen robuste Kontrollstrukturen implementieren und ihre Dienstleister regelmäßig überwachen. |
| Compliance-Vorgaben | Unternehmen müssen die regulatorischen Anforderungen ihrer Branche einhalten und sicherstellen, dass alle Outsourcing-Partner die gleichen Sicherheitsstandards befolgen. Flexible Compliance-Strategien sind notwendig, um schnell auf neue Vorgaben zu reagieren. |
| Sicherheitsstandards | Die Implementierung international anerkannter Sicherheitsstandards wie ISO 27001 und GDPR ist entscheidend für den Schutz von Unternehmensdaten. Regelmäßige Schulungen und eine Sicherheitskultur sind ebenfalls bedeutend. |
| Risikominimierung | Eine kontinuierliche Überwachung von Dienstleistern und die Entwicklung eines systematischen Risikomanagements sind essentiell, um potenzielle Sicherheitsbedrohungen frühzeitig zu erkennen und zu minimieren. |
Was bedeutet Sicherheit im BPO-Kontext?
Sicherheit im Business Process Outsourcing (BPO) ist ein mehrdimensionaler Ansatz, der weit über traditionelle Datenschutzmaßnahmen hinausgeht. Es handelt sich um einen ganzheitlichen Schutz von Geschäftsprozessen, der technologische, organisatorische und rechtliche Aspekte umfasst. Die primäre Herausforderung besteht darin, sensible Unternehmensinformationen während der Auslagerung von Prozessen zu schützen und gleichzeitig Effizienz und Transparenz zu gewährleisten.
Der Kern der BPO-Sicherheit liegt in der Implementierung robuster Kontrollstrukturen. Verlässliche Sicherheitsstandards sind entscheidend, um Risiken zu minimieren und die Integrität ausgelagerter Prozesse zu schützen. Unternehmen müssen sicherstellen, dass ihre Dienstleister nicht nur technische Sicherheitsmaßnahmen implementieren, sondern auch strikte Compliance-Richtlinien einhalten. Dies bedeutet eine kontinuierliche Überwachung, regelmäßige Sicherheitsaudits und die Entwicklung adaptiver Sicherheitsstrategien.
Zu den wesentlichen Komponenten der BPO-Sicherheit gehören Datenverschlüsselung, Zugriffskontrollen, Identitätsmanagement und Schulungsprogramme für Mitarbeiter. Moderne BPO-Sicherheitskonzepte integrieren fortschrittliche Technologien wie künstliche Intelligenz und maschinelles Lernen, um Bedrohungen frühzeitig zu erkennen und proaktiv zu bekämpfen. Die Herausforderung liegt darin, eine Balance zwischen Sicherheit, Effizienz und Flexibilität zu finden.
Pro-Tipp: Führen Sie halbjährliche Sicherheitsaudits bei Ihren BPO-Partnern durch und entwickeln Sie einen klaren Notfallplan für potenzielle Sicherheitsvorfälle.
Regulatorische Anforderungen und Compliance-Vorgaben
Die Einhaltung regulatorischer Anforderungen ist für Unternehmen im Business Process Outsourcing (BPO) von entscheidender Bedeutung. Diese gesetzlichen und behördlichen Vorgaben definieren klare Rahmenbedingungen für die sichere und verantwortungsvolle Datenverarbeitung und Prozessgestaltung. Je nach Branche und geografischer Region variieren diese Anforderungen erheblich, was eine komplexe Herausforderung für internationale BPO-Dienstleister darstellt.
Besonders kritisch sind Compliance-Vorgaben in sensiblen Bereichen wie Finanzdienstleistungen, Gesundheitswesen und Technologiesektor. Unternehmen müssen nicht nur eigene Compliance-Strukturen aufbauen, sondern auch sicherstellen, dass ihre Outsourcing-Partner identische Sicherheits- und Datenschutzstandards einhalten. Dies erfordert regelmäßige Überprüfungen, detaillierte Vertragsgestaltungen und transparente Kommunikationsprozesse.
Ein ganzheitlicher Compliance-Ansatz umfasst technische, rechtliche und organisatorische Maßnahmen. Dazu gehören verschlüsselte Datenübertragungen, strikte Zugriffskontrollen, kontinuierliche Mitarbeiterschulungen und die Implementierung internationaler Sicherheitsstandards wie ISO 27001. Unternehmen müssen zudem flexible Compliance-Strategien entwickeln, die schnell auf neue regulatorische Anforderungen reagieren können.
Pro-Tipp: Entwickeln Sie ein integriertes Compliance-Management-System, das automatisierte Überwachungsmechanismen und regelmäßige Risikobewertungen umfasst.
Zentrale Sicherheitsstandards und Technologien
Die Implementierung robuster Sicherheitsstandards ist entscheidend für den Erfolg von Business Process Outsourcing (BPO). Zertifizierungsprogramme für IT-Sicherheitsdienstleister wie die des Bundesamts für Sicherheit in der Informationstechnik (BSI) spielen dabei eine zentrale Rolle. Diese Standards definieren klare Anforderungen für Datensicherheit, Zugriffskontrollen und Risikomanagement.
Zu den zentralen Sicherheitsstandards gehören international anerkannte Normen wie ISO 27001 für Informationssicherheitsmanagement, GDPR für Datenschutz und NIST-Rahmenwerke für Cybersicherheit. Diese Standards fordern umfassende Sicherheitskonzepte, die technische, organisatorische und menschliche Aspekte berücksichtigen. Moderne Sicherheitstechnologien umfassen fortschrittliche Verschlüsselungsmethoden, mehrstufige Authentifizierungssysteme und KI-gestützte Bedrohungserkennung.
Die folgende Tabelle bietet einen schnellen Überblick über wichtige Sicherheitsstandards im BPO und deren spezifische Schwerpunkte:
| Standard | Schwerpunkt | Anwendungsbereich |
|---|---|---|
| ISO 27001 | Informationssicherheit | Globale Unternehmensprozesse |
| GDPR / DSGVO | Datenschutz | EU-weit, personenbezogene Daten |
| NIST Cybersecurity | IT-Sicherheitsrahmen | US-Unternehmen, IT-Infrastruktur |
| BSI Grundschutz | IT-Risikomanagement | Deutsche Organisationen |
Ein ganzheitlicher Sicherheitsansatz erfordert mehr als nur technische Lösungen. Regelmäßige Sicherheitsschulungen, klare Kommunikationsprotokolle und eine Sicherheitskultur, die von der Unternehmensführung gelebt wird, sind ebenso wichtig. Unternehmen müssen dynamische Sicherheitsstrategien entwickeln, die sich kontinuierlich an neue Bedrohungen und technologische Entwicklungen anpassen.
Pro-Tipp: Implementieren Sie ein kontinuierliches Sicherheitsmonitoring mit automatisierten Threat-Detection-Systemen und führen Sie vierteljährliche Sicherheitsaudits durch.
Haftungsfragen und Verantwortlichkeiten im Outsourcing
Beim Business Process Outsourcing (BPO) bleiben auslagernde Unternehmen grundsätzlich verantwortlich für Sicherheit und Compliance, auch wenn operative Aufgaben an externe Dienstleister übertragen werden. Diese rechtliche Grundverantwortung bedeutet, dass Unternehmen eine umfassende Sorgfaltspflicht haben, selbst wenn Prozesse ausgelagert werden. Die Haftung kann nicht vollständig delegiert werden, sondern bleibt beim ursprünglichen Unternehmen.
Die Vertragsgestaltung spielt eine entscheidende Rolle bei der Klärung von Verantwortlichkeiten. Präzise Vereinbarungen müssen klare Regelungen für Datenschutz, Informationssicherheit und Compliance enthalten. Risikomanagement und Governance-Strukturen müssen transparent definieren, wer im Schadensfall welche Verantwortung trägt. Wichtige Aspekte umfassen Haftungsgrenzen, Schadenersatzregelungen und konkrete Verpflichtungen des Dienstleisters.
Ein ganzheitlicher Ansatz erfordert mehr als nur vertragliche Regelungen. Unternehmen müssen ihre Outsourcing-Partner kontinuierlich überwachen, Sicherheitsaudits durchführen und klare Kommunikationskanäle für Risikomanagement etablieren. Die Dokumentation von Sicherheitsmaßnahmen, regelmäßige Überprüfungen und ein proaktiver Risikodialog sind entscheidend, um Haftungsrisiken zu minimieren.
Pro-Tipp: Entwickeln Sie einen detaillierten Risiko-Eskalationsplan, der genau festlegt, wie im Falle eines Sicherheitsvorfalls zu verfahren ist.
Risiken und Best Practices zur Risikominimierung
Die Identifizierung und Bewältigung von Risiken ist ein zentraler Aspekt im Business Process Outsourcing (BPO). Systematisches Risikomanagement erfordert eine umfassende Analyse potenzieller Gefährdungen. Zu den häufigsten Risiken gehören Datenverlust, Betriebsunterbrechungen, Compliance-Verstöße und Cyberangriffe. Eine proaktive Herangehensweise ist entscheidend, um diese Herausforderungen effektiv zu bewältigen.
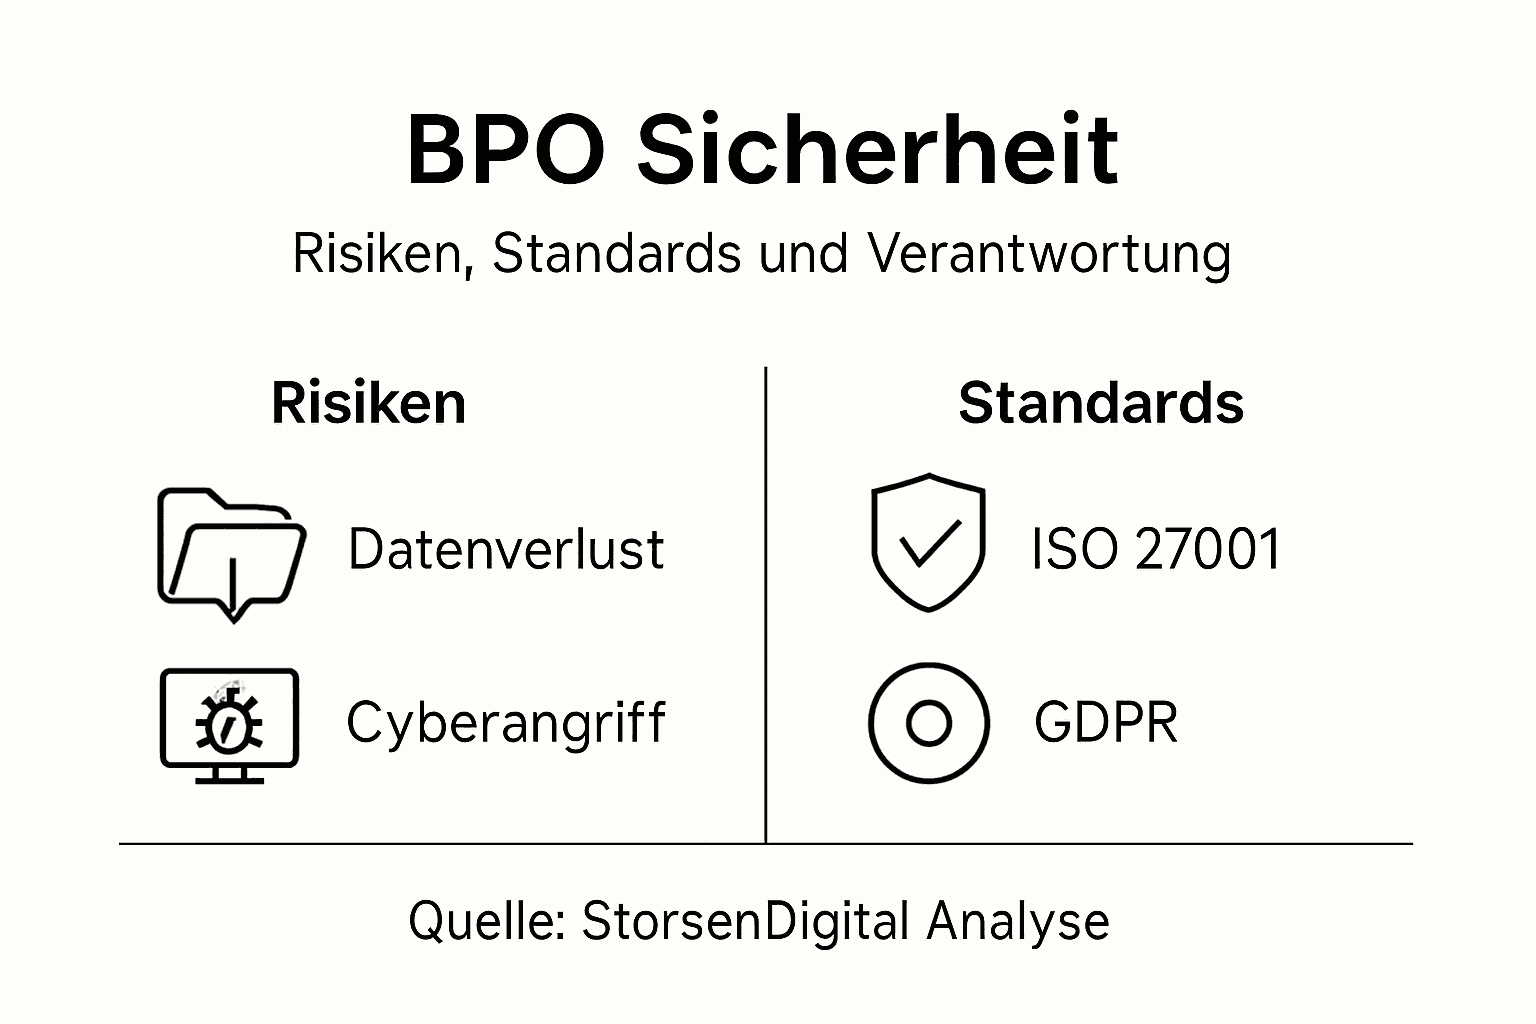
Eine sorgfältige Auswahl und kontinuierliche Überwachung von Dienstleistern bildet die Grundlage einer erfolgreichen Risikominimierung. Klare vertragliche Vereinbarungen, die detaillierte Sicherheits- und Compliance-Anforderungen festlegen, sind unerlässlich. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, Notfallpläne entwickeln und ihre Outsourcing-Partner zu kontinuierlichen Sicherheitsschulungen verpflichten. Umfassendes Monitoring und transparentes Reporting unterstützen dabei die Früherkennung und Prävention von Risiken.
Moderne Technologien spielen eine Schlüsselrolle bei der Risikominimierung. Der Einsatz fortschrittlicher Sicherheitstechnologien wie KI-basierte Bedrohungserkennung, mehrstufige Authentifizierungssysteme und verschlüsselte Kommunikationskanäle kann Sicherheitsrisiken signifikant reduzieren. Wichtig ist auch die Entwicklung einer Sicherheitskultur, die Risikobewusstsein und proaktives Handeln in allen Unternehmensbereichen fördert.
Die folgende Tabelle fasst die häufigsten Risiken und passende Best Practice-Maßnahmen im BPO übersichtlich zusammen:
| Risiko | Beispielhafte Auswirkung | Empfohlene Gegenmaßnahme |
|---|---|---|
| Datenverlust | Geschäftsausfall | Regelmäßige Backups und Verschlüsselung |
| Cyberangriff | Systemausfall | KI-basierte Bedrohungserkennung |
| Compliance-Verstoß | Geldstrafe, Vertrauensverlust | Automatisierte Compliance-Überwachung |
| Betriebsunterbrechung | Umsatzverlust | Notfallpläne und sofortige Reaktion |
Pro-Tipp: Implementieren Sie ein integriertes Risikomanagement-Dashboard, das Echtzeit-Einblicke in potenzielle Sicherheitsbedrohungen und Compliance-Risiken bietet.
Sicherheit im BPO: Maßgeschneiderte Lösungen von StorsenDigital für Ihre Risikominimierung
Die steigenden Anforderungen an Sicherheitsstandards, Compliance und Haftungsverantwortung im Business Process Outsourcing verlangen nach einem zuverlässigen Partner, der diese komplexen Herausforderungen versteht und professionelle Lösungen bietet. Die Vielschichtigkeit von Datenschutz, kontinuierlichen Sicherheitsaudits und der proaktiven Risikobewältigung verlangt nach maßgeschneiderten Strategien und erfahrenen Experten.
Vertrauen Sie auf StorsenDigital als strategischen Partner, der nicht nur umfassende BPO-Services unterstützt, sondern durch gezielte Sicherheits- und Compliance-Konzepte, transparentes Risikomanagement und flexible Nearshoring-Modelle Ihre Unternehmensprozesse schützt und wettbewerbsfähig hält. Starten Sie jetzt und sichern Sie Ihre ausgelagerten Geschäftsprozesse mit erprobten Standards und digitaler Innovationskraft. Entdecken Sie unsere Expertise auf StorsenDigital.com und erfahren Sie, wie Sie durch professionelle Zusammenarbeit Risiken minimieren und Ihre Effizienz steigern.
Häufig gestellte Fragen
Was sind die wichtigsten Sicherheitsstandards im BPO?
Zu den zentralen Sicherheitsstandards im BPO gehören ISO 27001 für Informationssicherheitsmanagement, GDPR für Datenschutz und NIST-Rahmenwerke für Cybersicherheit. Diese Standards bieten umfassende Richtlinien für den Umgang mit sensiblen Daten.
Wie können Unternehmen ihre BPO-Partner hinsichtlich der Sicherheit überwachen?
Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, klare Kommunikationskanäle für Risikomanagement etablieren und ein integriertes Compliance-Management-System entwickeln, das automatisierte Überwachungsmechanismen umfasst.
Welche Risiken bestehen bei der Auslagerung von Geschäftsprozessen?
Die häufigsten Risiken im BPO umfassen Datenverlust, Betriebsunterbrechungen, Compliance-Verstöße und Cyberangriffe. Eine systematische Risikomanagement-Strategie hilft, diese Herausforderungen zu bewältigen.
Welche Rolle spielt die Vertragsgestaltung im BPO?
Die Vertragsgestaltung ist entscheidend für die Klärung von Verantwortlichkeiten. Verträge sollten klare Regelungen für Datenschutz, Informationssicherheit und Compliance enthalten, um Haftungsrisiken zu minimieren.
Empfehlung
- Unternehmensberatung im BPO: Alles, was Sie wissen müssen
- Rolle des BPO in 2025 – Innovation und Wettbewerbsvorteile – StorsenDigital GBS
- Risiken bei Outsourcing – Was Unternehmen wissen müssen
- Rolle der Digitalisierung im BPO – Mehr Effizienz, Sicherheit und Skalierbarkeit – StorsenDigital GBS
- Datenschutzerklärung | aLIVE Support


